Anti-Nuke chroni twój serwer przed przejętym kontem administratora lub zbuntowanym moderatorem, który próbuje go zniszczyć.
Podczas gdy Anti-Raid pilnuje członków dołączających do serwera, Anti-Nuke pilnuje destrukcyjnych działań osób, które już mają uprawnienia - banów, wyrzuceń, usuwania kanałów i ról dziejących się zdecydowanie zbyt szybko, by były uzasadnione.
🧨 Co wykrywa Anti-Nuke
Anti-Nuke zlicza destrukcyjne działania administratorów dla każdego sprawcy w przesuwanym oknie czasowym:
- 🔨 Masowe bany
- 👢 Masowe wyrzucenia
- 🗑️ Masowe usuwanie kanałów
- 🗑️ Masowe usuwanie ról
Gdy jedna osoba przekroczy próg w obrębie okna, jest to traktowane jako nuke.
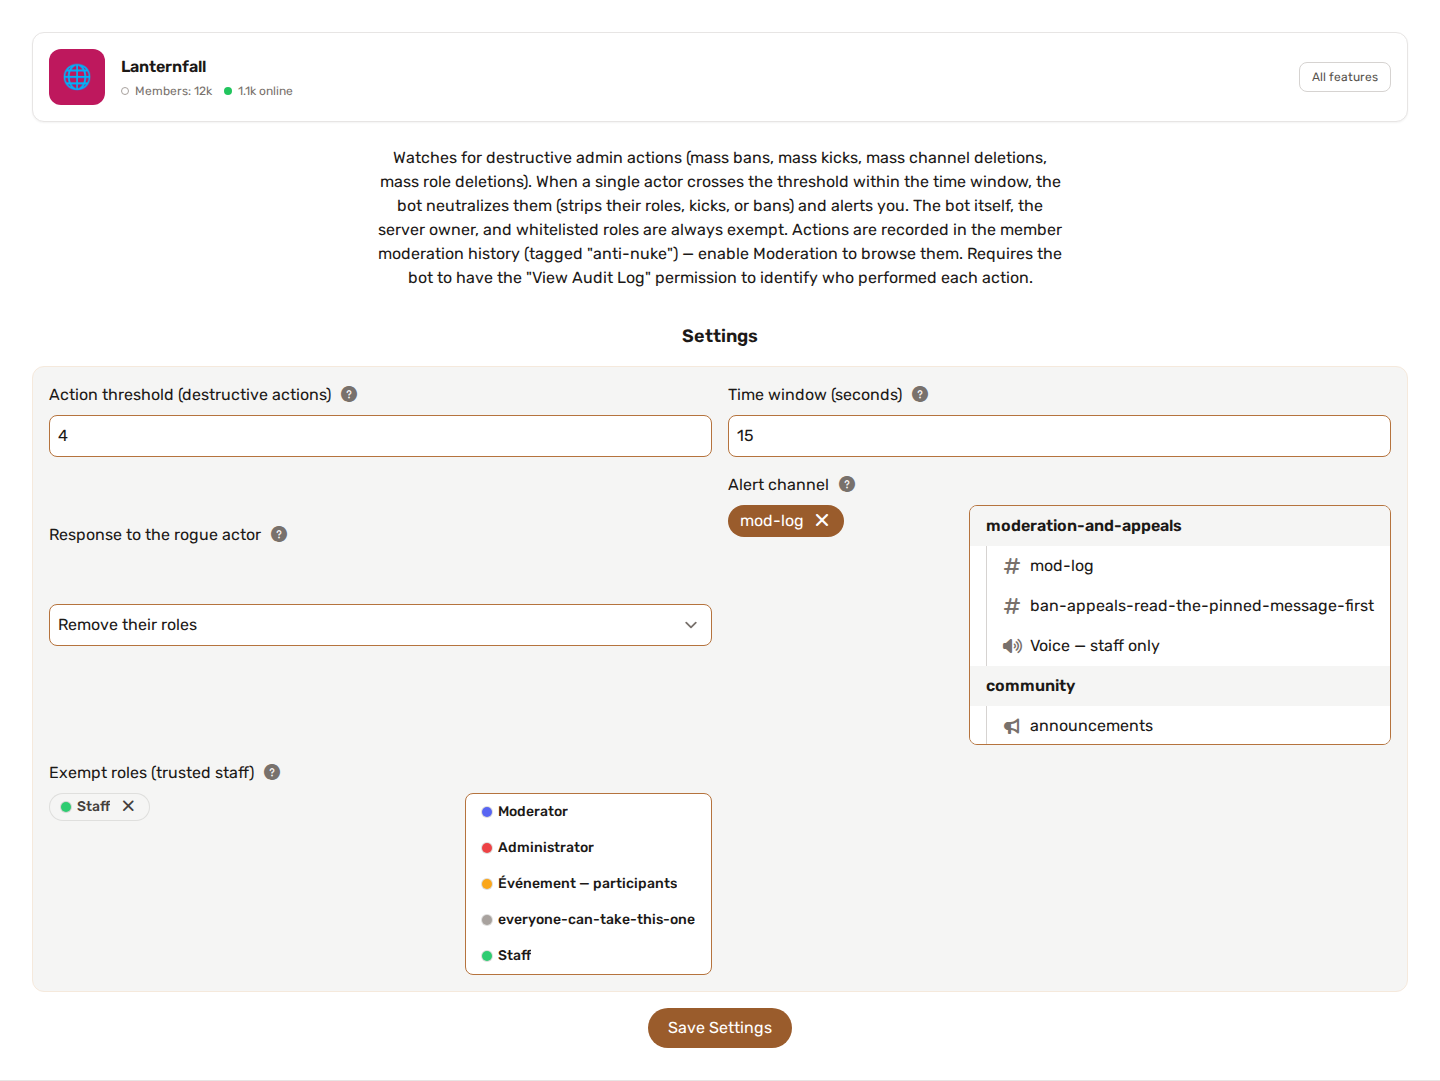
Przykład: 4 destrukcyjne działania tego samego użytkownika w ciągu 15 sekund → wykryto nuke.
Możesz dostosować zarówno próg, jak i okno.
🛡️ Reakcja na sprawcę
Gdy wykryty zostanie nuke, YAWBDB działa wobec sprawcy:
🧹 Odebranie ról (domyślnie)
Odbiera sprawcy wszystkie role, natychmiast neutralizując jego uprawnienia, a jednocześnie zostawia go na serwerze do przeglądu. To najbezpieczniejsza pierwsza linia obrony.
👢 Wyrzucenie
Usuwa sprawcę z serwera.
🔨 Ban
Banuje sprawcę na serwerze.
W każdym przypadku publikowany jest alert, a działanie zostaje zapisane w historii moderacji członka (z tagiem anti-nuke).
✅ Zawsze zwolnieni
Anti-Nuke nigdy nie oznacza:
- Samego YAWBDB - dzięki temu jego własne masowe bany z Anti-Raid nigdy go nie uruchomią.
- Właściciela serwera - bot i tak nie może działać wobec właściciela.
- Nikogo z rolą na białej liście - użyj tego dla starszego personelu, któremu w pełni ufasz.
⚙️ Ustawienia
| Opcja | Co robi |
|---|---|
| Próg działań (działania destrukcyjne) | Liczba destrukcyjnych działań jednego sprawcy, po której liczy się to jako nuke. |
| Okno czasowe (sekundy) | Przesuwane okno używane do zliczania tych działań. |
| Reakcja na sprawcę | strip_roles, kick lub ban. |
| Kanał alertów | Gdzie publikowane jest powiadomienie o wykryciu. |
| Rola do oznaczenia przy wykryciu | Opcjonalna rola oznaczana w alercie. |
| Role zwolnione (zaufany personel) | Członkowie z dowolną z tych ról nigdy nie są oznaczani. |
🔑 Uprawnienia
Anti-Nuke wymaga, by bot miał uprawnienie View Audit Log - dzięki niemu ustala, kto wykonał każde działanie. Bez niego wykrywanie nie może działać.
W zależności od wybranej reakcji potrzebuje też Manage Roles (odebranie ról), Kick Members lub Ban Members. Zobacz Uprawnienia funkcji.
⚠️ Bot może działać tylko wobec członków poniżej swojej najwyższej roli. Trzymaj rolę YAWBDB blisko góry, aby mógł zneutralizować zbuntowanego administratora.
💡 Zalecana konfiguracja
- Włącz Anti-Nuke i upewnij się, że bot ma View Audit Log.
- Na początek zostaw reakcję strip_roles - jest odwracalna i nieniszcząca.
- Dodaj do białej listy role swojego najbardziej zaufanego starszego personelu.
- Ustaw kanał alertów (i opcjonalnie rolę do oznaczenia), aby od razu dowiadywać się o incydentach.
- Przesuń rolę YAWBDB wysoko na liście, aby stała wyżej niż administratorzy, przed którymi ma cię chronić.