Anti-Nuke 可以保护你的服务器,防止被盗用的管理员账号或失控的版主试图破坏服务器。
Anti-Raid 关注的是加入服务器的成员,而 Anti-Nuke 关注的是已经拥有权限的人所做的破坏性操作:封禁、踢出、删除频道和删除身份组,这些操作发生得太快,不可能是正常行为。
🧨 Anti-Nuke 会检测什么
Anti-Nuke 会在滑动时间窗口内,按操作者统计破坏性的管理操作:
- 🔨 大量封禁
- 👢 大量踢出
- 🗑️ 大量删除频道
- 🗑️ 大量删除身份组
当某个人在时间窗口内超过阈值,就会被判定为一次 nuke 攻击。
示例:同一用户在 15 秒内执行 4 次破坏性操作 → 检测到 nuke 攻击。
阈值和时间窗口都可以调整。
🛡️ 对违规账号的处理
检测到 nuke 攻击时,YAWBDB 会对操作者采取行动:
🧹 移除身份组(默认)
移除操作者的所有身份组,立即让其权限失效,同时让他留在服务器里等待审查。这是最安全的第一道防线。
👢 踢出
把操作者踢出服务器。
🔨 封禁
把操作者从服务器封禁。
无论哪种处理,都会发送一条提醒,并将该操作记录到该成员的审核记录中(标记为 anti-nuke)。
✅ 始终豁免
Anti-Nuke 永远不会标记:
- YAWBDB 自身:因此它自己的 Anti-Raid 批量封禁不会触发 Anti-Nuke。
- 服务器所有者:机器人本来就无法对所有者执行操作。
- 拥有白名单身份组的任何人:用于你完全信任的资深管理员。
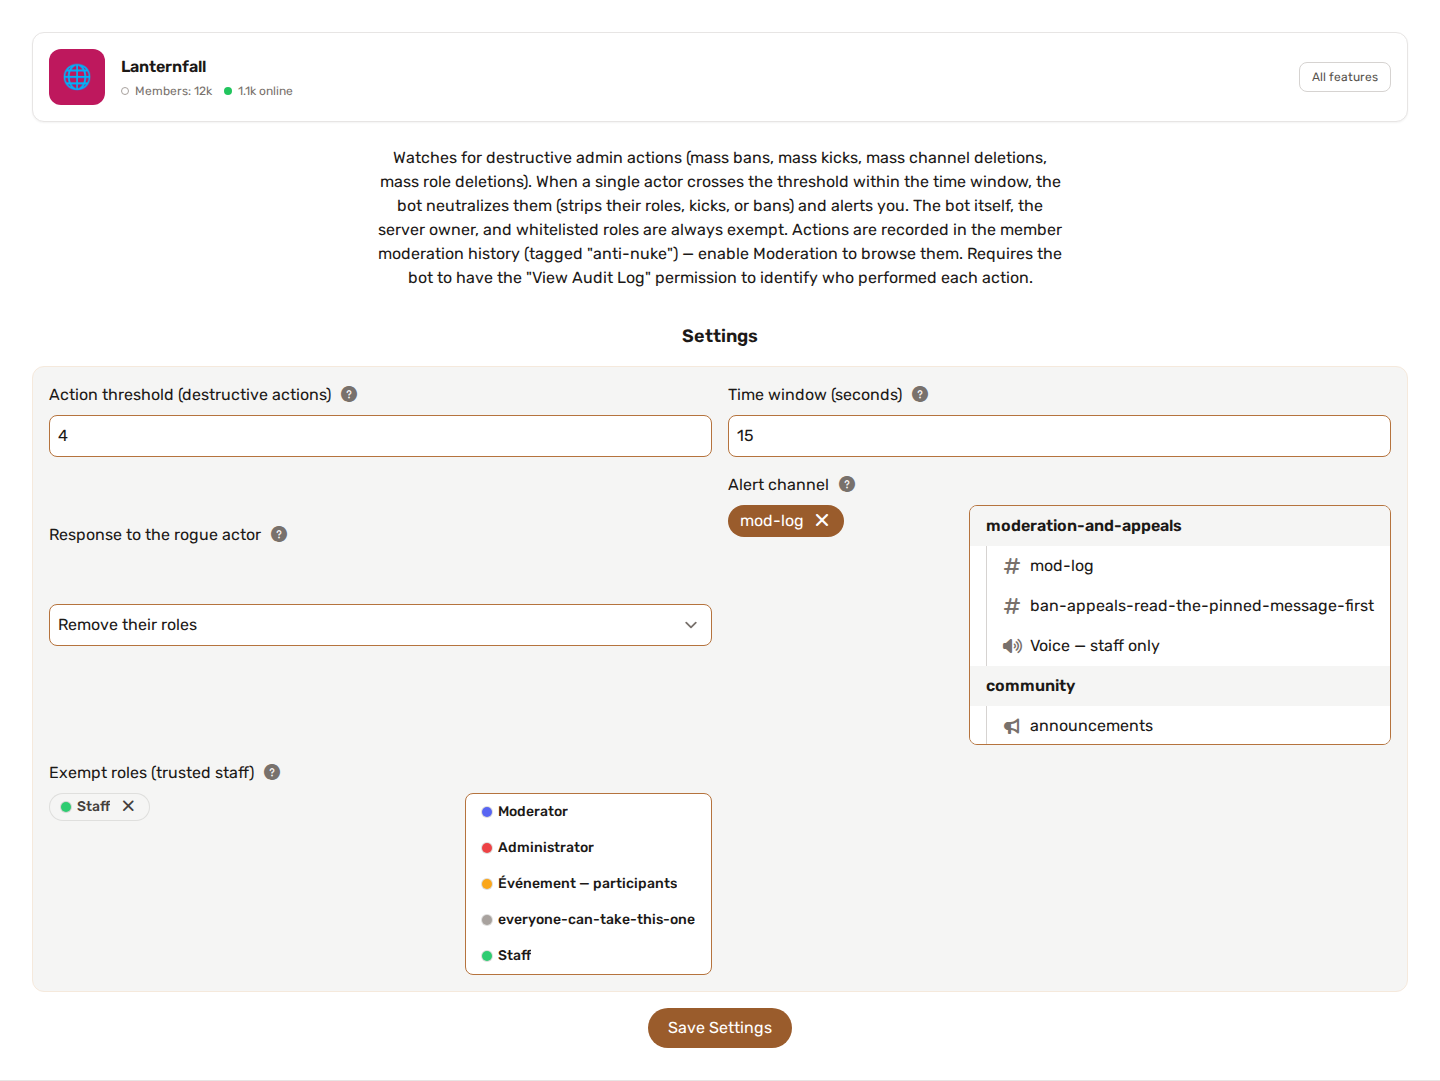
⚙️ 设置
| 选项 | 作用 |
|---|---|
| 操作阈值(破坏性操作) | 同一操作者执行多少次破坏性操作后才算作 nuke 攻击。 |
| 时间窗口(秒) | 用来统计这些操作的滑动窗口。 |
| 对违规账号的处理 | 移除其身份组、踢出或封禁。 |
| 提醒频道 | 发送检测通知的频道。 |
| 检测到时要提及的身份组 | 可选,会在提醒中被提及的身份组。 |
| 豁免身份组(受信任的工作人员) | 拥有其中任一身份组的成员永远不会被标记。 |
🔑 权限
Anti-Nuke 要求机器人拥有 View Audit Log 权限,因为它要靠这个权限来识别每个操作是谁执行的。没有这个权限,检测就无法工作。
根据所选的处理方式,它还需要 Manage Roles(移除身份组)、Kick Members 或 Ban Members。请参阅功能权限。
⚠️ 机器人只能对最高身份组低于自己的成员执行操作。请让 YAWBDB 的身份组保持在靠前的位置,这样它才能制服失控的管理员。
💡 推荐设置
- 启用 Anti-Nuke,并确保机器人拥有 View Audit Log 权限。
- 一开始先把处理方式保持为移除其身份组,因为这样可以撤销,也不具破坏性。
- 把你最信任的资深管理员身份组加入白名单。
- 设置提醒频道(也可以再设置要提及的身份组),这样出现事件时你能立刻知道。
- 把 YAWBDB 身份组在列表中移到高处,让它的层级高于它需要防范的管理员。